Oktsec Assessment / Argentina

Pentesting para startups y empresas de Argentina.

Conocé dónde están los riesgos.
Dale a tu equipo un camino para corregirlos.

Evaluamos aplicaciones, APIs, infraestructura y agentes de IA. Entregamos hallazgos que tus ingenieros pueden reproducir y verificar.

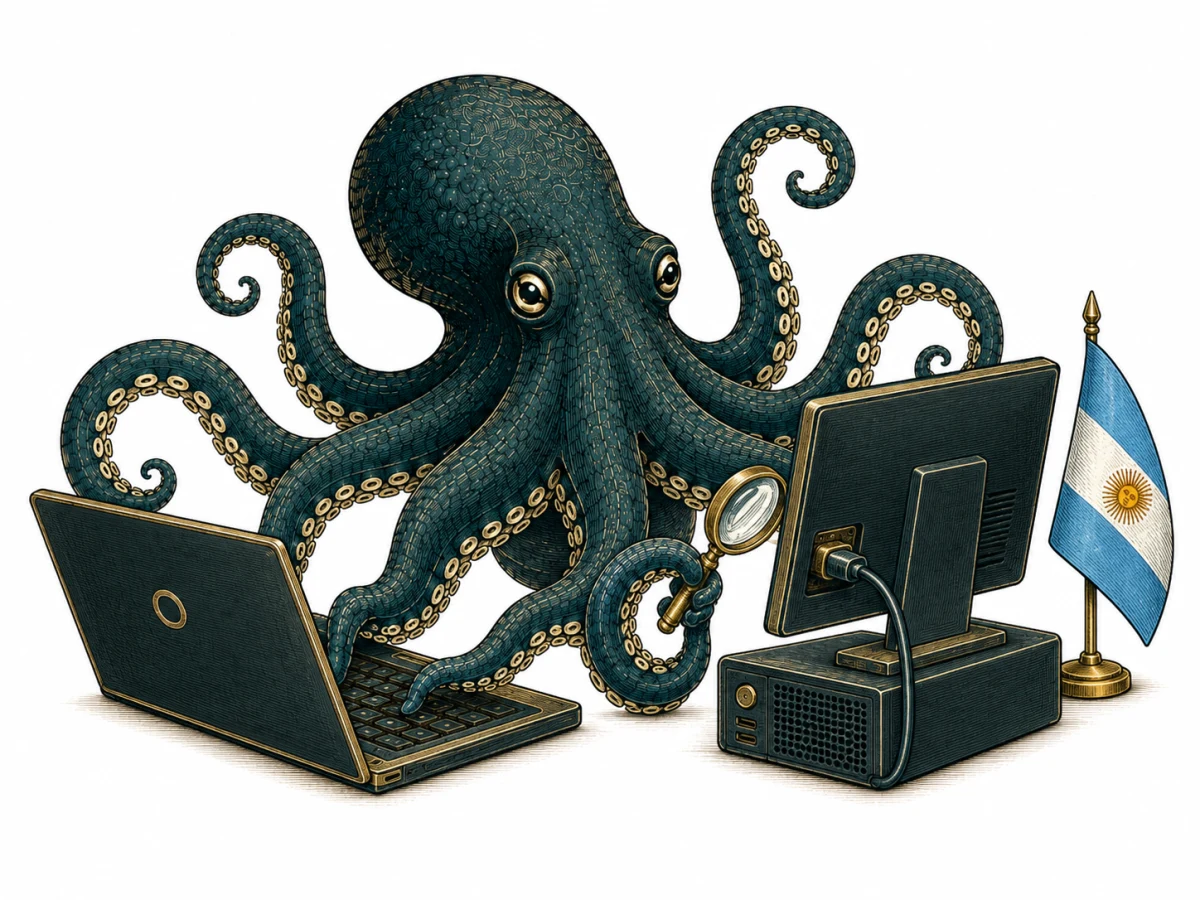
El pulpo de Oktsec revisa dos computadoras junto a una bandera argentina.
Probamos el acceso. Documentamos el impacto.
Desde Buenos AiresAlcance y accesos acordadosUna ronda de retest incluida

Investigación del fundador

Experiencia que podés verificar.

Reportes de vulnerabilidades, correcciones y pruebas públicas. Conocé el trabajo técnico detrás de Oktsec.

250+ hallazgos de seguridad reportados

GoogleMicrosoftStripeCloudflareAWSMercuryY Combinatorgbrain / gstackxAISpaceX
Reportes mediante VRP, MSRC, HackerOne, GitHub y divulgación directa.
gbrain y gstack son proyectos open source de Garry Tan, presidente y CEO de Y Combinator.
Ver hallazgos y correcciones →
Gustavo Aragón, fundador de Oktsec

Gustavo Aragón

Fundador de Oktsec · Buenos Aires

Más de 20 años en tecnología y 12 como CTO. Experiencia en sistemas financieros regulados, investigación de vulnerabilidades y proyectos open source como Aguara y nanostack.

Conocer la trayectoria

Hallazgos públicos. Correcciones incorporadas.

Dos aportes de Gustavo Aragón en herramientas de Mercury y Stripe, con reporte, código y pruebas disponibles.

Mercurymercury-cli

Información sensible de sesión quedaba expuesta en los logs.

El modo de depuración ocultaba datos sensibles de las solicitudes, pero dejaba visibles los de las respuestas. Las cookies podían terminar en registros de automatización o reportes compartidos.

Corrección incorporada · 14 mayo 2026

Ocultar también los encabezados sensibles de las respuestas y agregar pruebas para verificarlo.

Ver reporte y corrección en Mercury ↗
Stripelink-cli

Guardar credenciales de pago podía exponerlas a otro usuario.

En un sistema de archivos compartido, un enlace preparado por otro usuario podía desviar el archivo de credenciales de pago a una ubicación que ese usuario ya podía leer.

Corrección incorporada · 27 mayo 2026

Crear el archivo de forma exclusiva, con permisos restringidos, y evitar escribir a través de enlaces simbólicos. Esta protección se aplica a sistemas como Linux y macOS.

Ver reporte y corrección en Stripe ↗

Contribuciones de @garagon incorporadas en los repositorios oficiales. Son investigaciones públicas del fundador, no trabajos contratados por estas empresas.

También reportó hallazgos y propuso correcciones en gbrain ↗ y gstack ↗, proyectos open source de Garry Tan, presidente y CEO de Y Combinator.

Qué ponemos a prueba

Los sistemas que sostienen tu operación.

Antes de un lanzamiento, al incorporar una integración o frente al requisito de un cliente. Definimos las pruebas según lo que tu equipo necesita resolver.

Aplicaciones web y APIs

Autenticación, sesiones, separación entre clientes y lógica de negocio.

Buscamos comprobar si una cuenta puede consultar datos ajenos, alterar una operación o ejecutar acciones sin el permiso necesario.

Agentes y aplicaciones de IA

Instrucciones, herramientas MCP, acceso a datos y aprobaciones.

Probamos si contenido externo puede desviar la tarea del agente, exponer información o provocar acciones fuera de lo autorizado.

Repositorios e integraciones

Código, dependencias, flujos de CI/CD y conexiones entre sistemas.

Revisamos cómo una falla puede encadenarse con otra para obtener credenciales o alcanzar recursos internos.

Infraestructura y permisos

Configuración cloud, manejo de secretos y permisos de usuarios y servicios.

Buscamos recursos expuestos, credenciales accesibles y permisos que permitan avanzar más allá del acceso inicial.

Del hallazgo a la corrección

Un informe que se convierte en trabajo concreto.

Nuestro equipo revisa la evidencia y el impacto de cada hallazgo. Te explicamos qué encontramos y qué conviene corregir primero.

Aviso de hallazgos críticos
Al confirmar un hallazgo crítico, te avisamos por el canal acordado. No esperamos al informe final.
Resumen ejecutivo
Alcance, impacto y prioridades para que dirección pueda decidir qué corregir y dar seguimiento.
Informe técnico y evidencia
Pasos para reproducir cada hallazgo y pruebas de concepto controladas. En agentes, registramos instrucciones, herramientas y permisos involucrados.
Plan de corrección
Recomendaciones sobre código, arquitectura y controles, ordenadas por el impacto observado. Revisamos los resultados con tu equipo.
Constancia del pentest
Documento con alcance y fechas para compartir con clientes o auditorías, sin detalles sensibles. Acredita la evaluación realizada; no certifica la ausencia de vulnerabilidades.
Una ronda de retest incluida
Verificamos las correcciones de los hallazgos originales sin costo adicional. El entorno y el plazo para solicitarla quedan definidos en la propuesta.

El alcance depende de tu negocio

Una evaluación conectada con tu operación.

Estos son ejemplos de lo que podemos definir juntos. Cada entorno tiene sus propios accesos, restricciones y prioridades.

Energía y cadena de proveedores

Portales que conectan contratistas, documentación y operaciones.

Delimitamos las pruebas sobre aplicaciones, APIs y permisos. Si hay conexiones con sistemas operativos o industriales, acordamos los límites antes de acceder.

Finanzas y servicios digitales

Una API de pagos o un portal con información de varios clientes.

Ponemos a prueba la separación entre cuentas, las operaciones sensibles y las credenciales que usan las integraciones.

Software y equipos que incorporan IA

Un lanzamiento o un agente con acceso al código y a datos internos.

Revisamos las rutas de acceso antes de ampliar el uso. Incluimos herramientas y servidores MCP cuando forman parte del sistema.

Antes de empezar

Acordamos el alcance. Vos autorizás las pruebas.

La evaluación es un servicio independiente. No requiere contratar Oktsec Cloud ni los controles de la plataforma.

¿Podemos contratar un pentest si no usamos IA?

Sí. Evaluamos aplicaciones web, APIs, infraestructura, código e integraciones. Las pruebas de agentes de IA se incorporan cuando son relevantes para tu entorno.

¿Trabajan de forma remota o presencial en Argentina?

Podemos coordinar una evaluación remota, presencial o híbrida. Trabajamos desde Buenos Aires y acordamos ubicación, disponibilidad y accesos en la propuesta. Los gastos de traslado y estadía, cuando correspondan, se detallan por separado.

¿Cuánto cuesta y cuánto demora?

Depende de los sistemas, roles, integraciones y entornos a evaluar. Con una descripción inicial podemos preparar el alcance. La propuesta establece precio, calendario, exclusiones y entregables antes de comenzar.

¿Se pueden probar sistemas en producción?

Se define según el riesgo y la disponibilidad de entornos de prueba. Toda intervención en producción requiere autorización expresa, ventanas acordadas y criterios para detener las pruebas.

¿Podemos acordar evaluaciones recurrentes?

Sí. Podemos coordinar nuevas evaluaciones ante cambios relevantes en aplicaciones, integraciones o agentes de IA. El retest verifica las correcciones de los hallazgos originales; estas evaluaciones buscan riesgos nuevos y revisan los pendientes. Definimos la frecuencia, el alcance y las condiciones en la propuesta.

¿El servicio incluye revisar las correcciones?

Incluye una ronda de retest de los hallazgos originales. El entorno y el plazo para solicitarla se definen en la propuesta. Un sistema nuevo o cambios fuera del alcance original se evalúan por separado.

Hablemos de tu entorno

Detectá las fallas antes de que alguien las aproveche.

Contanos qué querés proteger. Te ayudamos a definir qué evaluar y por dónde empezar.

Consulta inicial sin compromiso.
Te respondemos dentro de un día hábil.

Después de tu consulta

Hablás directamente con un fundador. Revisamos tu contexto y, si decidís avanzar, preparamos una propuesta con alcance, calendario y entregables.

gus@oktsec.com

Hablemos de tu seguridad

No incluyas credenciales, código privado ni datos de clientes.

¿Buscás controlar la operación de tus agentes?

Conocé Oktsec Cloud